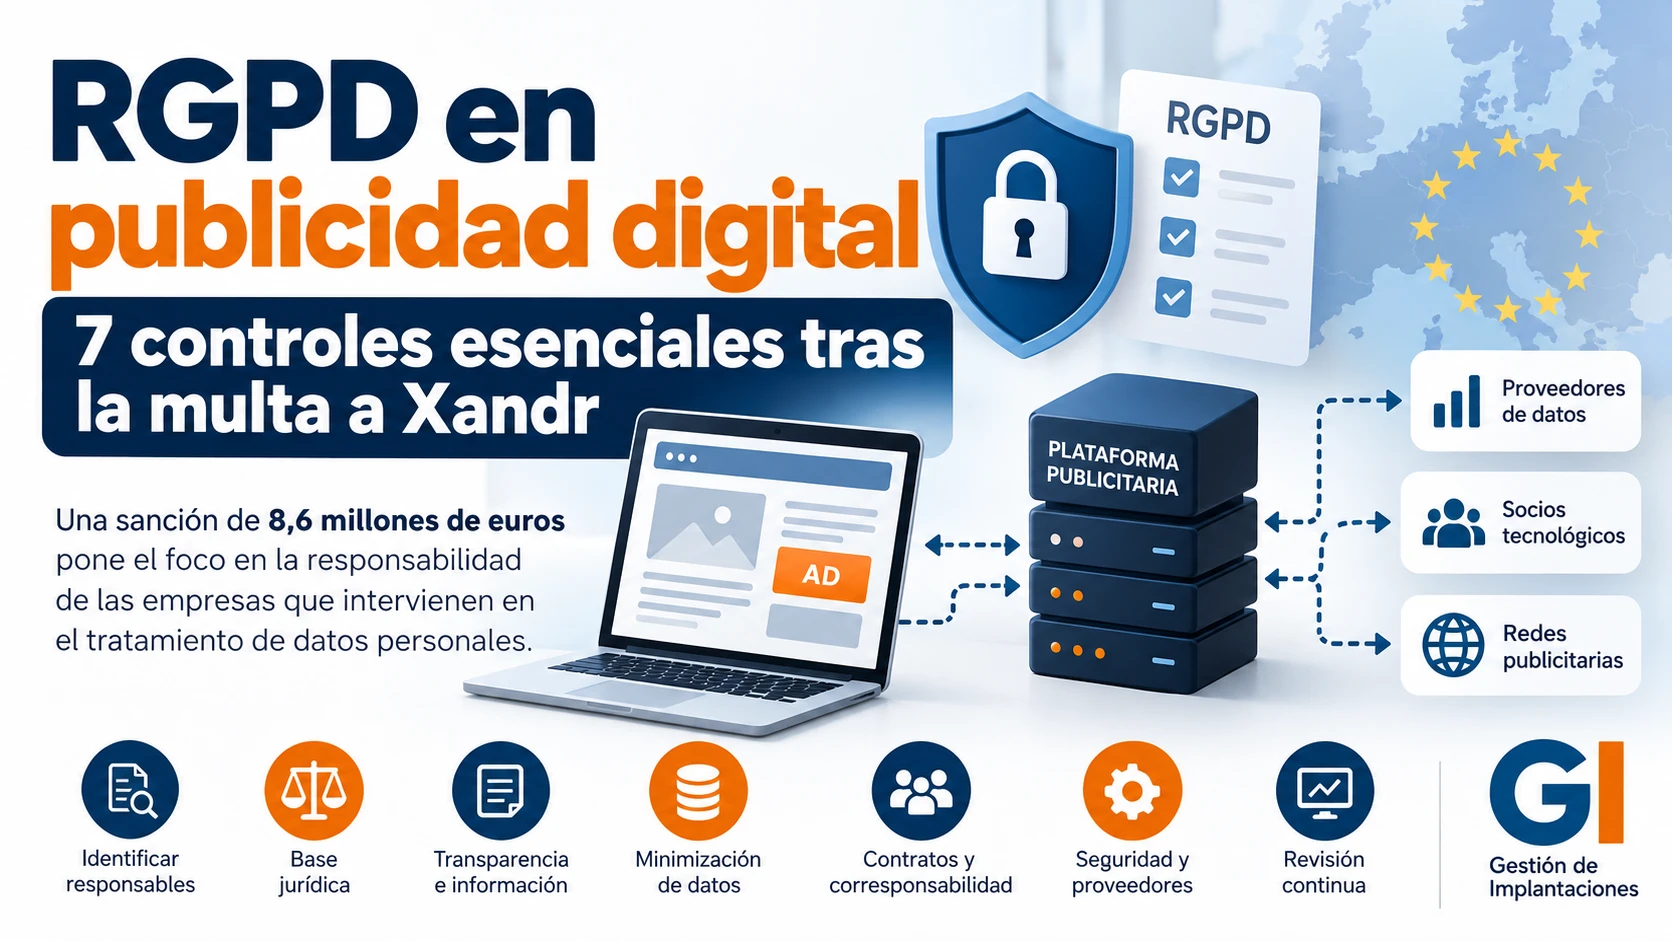
RGPD en publicidad digital: 7 controles esenciales tras la multa a Xandr
RGPD en publicidad digital
El RGPD y la publicidad digital vuelven al centro del debate europeo tras una sanción de 92 millones de coronas noruegas, equivalentes a unos 8,6 millones de euros, impuesta a Xandr, compañía tecnológica publicitaria integrada en Microsoft. La autoridad noruega anunció la decisión el 12 de octubre de 2026 y el Comité Europeo de Protección de Datos (CEPD) difundió un resumen el 16 de octubre. La resolución es de 2 de octubre de 2026.
El expediente analiza el intercambio automatizado de datos personales de usuarios de la aplicación Grindr entre 2018 y 2020. La cuestión central no consiste en prohibir toda la publicidad personalizada. La autoridad concluyó que una empresa intermediaria trató información personal, incluidos datos especialmente protegidos, sin la base jurídica exigida y sin verificar la validez de los consentimientos en los que decía apoyarse.
Este caso ofrece una referencia práctica para examinar el RGPD en publicidad digital. La decisión se refiere a usuarios en Noruega. No modifica el RGPD ni establece una obligación nueva con plazo de implantación para todas las empresas españolas. Aporta, en cambio, una referencia de aplicación práctica para organizaciones que participan en cadenas de tecnología publicitaria, compran datos de segmentación, gestionan plataformas de anuncios o intervienen en tratamientos compartidos.
Contenido
- Qué ocurrió y qué resolvió la autoridad
- A quién afecta en el entorno empresarial
- Siete controles para revisar el RGPD en publicidad digital
- Qué significa para las empresas españolas
- Cómo realizar una revisión documental
- Fuentes oficiales
Multa a Xandr: qué ocurrió con la publicidad en tiempo real
Xandr intervenía en operaciones de real-time bidding, conocidas como subastas publicitarias en tiempo real. Cuando una persona abría una aplicación con publicidad, podían circular datos vinculados a su dispositivo y a su uso del servicio entre distintos operadores para decidir qué anuncio mostrar.
Según la autoridad noruega de protección de datos, en el caso examinado se trataron al menos direcciones IP, identificadores publicitarios y el hecho de que determinadas personas empleaban Grindr. Por el contexto del servicio, este último dato revelaba información sobre orientación sexual. La autoridad lo encuadró en las categorías especiales de datos del artículo 9 del RGPD.
La autoridad consideró a Xandr corresponsable del tratamiento en las actividades concretas investigadas. La empresa sostuvo que confiaba en que Grindr hubiera obtenido el consentimiento de los usuarios. Esa explicación no bastó, ya que los consentimientos invocados no reunían los requisitos legales y Xandr no había verificado su validez para su propio tratamiento.
Por ello, la decisión identificó infracciones de los artículos 6 y 9 del RGPD. El importe comunicado asciende a 92 millones de coronas noruegas. La compañía dispone de la vía de recurso aplicable, por lo que conviene distinguir la decisión administrativa de cualquier revisión posterior.
RGPD en publicidad digital: qué empresas deben prestar atención
La situación es especialmente relevante para proveedores de tecnología publicitaria, intermediarios de compra y venta de anuncios, plataformas digitales, aplicaciones financiadas mediante publicidad y empresas que comercializan perfiles de audiencia. También interesa a agencias que deciden medios y fines de tratamientos de datos personales dentro de una campaña.
Una pyme que contrata anuncios en una plataforma externa no se convierte automáticamente en corresponsable de todos los tratamientos realizados por esa plataforma. La calificación depende de quién determina las finalidades y los medios de cada operación. Tampoco basta con llamar «encargado» a un proveedor en el contrato si, en la práctica, actúa como responsable.
Conviene estudiar cada relación comercial y tecnológica, identificar los flujos de información y separar el uso de estadísticas agregadas de los tratamientos sobre personas identificadas o identificables. Los datos aparentemente técnicos, como determinados identificadores o direcciones IP, también pueden ser datos personales según su contexto.
7 controles esenciales para el RGPD en publicidad digital
1. Identificar qué datos salen de la web o aplicación
Para abordar el RGPD en publicidad digital, el primer paso consiste en inventariar los eventos y tecnologías publicitarias activas: etiquetas, píxeles, identificadores, interfaces de intercambio de datos y herramientas de analítica. La empresa debe saber si transmite información a proveedores externos y para qué fines. Sin este inventario no resulta fiable evaluar la licitud de cada tratamiento.
2. Determinar quién es responsable y quién es encargado
Al revisar el RGPD en publicidad digital, es necesario analizar las decisiones reales de cada participante. Cuando dos entidades determinan conjuntamente fines y medios, el artículo 26 del RGPD exige establecer de forma transparente sus responsabilidades. En otras relaciones, un proveedor tratará datos por cuenta de la empresa y deberá cumplir las obligaciones del artículo 28. No existe una categoría única aplicable a toda la cadena publicitaria.
3. Revisar la base jurídica de cada finalidad
Para aplicar el RGPD en publicidad digital, el artículo 6 exige una base jurídica para tratar datos personales. El consentimiento constituye una de las bases posibles, pero no la única en todas las situaciones. La finalidad, el tipo de información, el contexto y las normas adicionales aplicables determinan la evaluación. Un consentimiento destinado a una operación no autoriza indiscriminadamente otros usos diferentes.
4. Reconocer los datos especialmente protegidos
Los datos relativos a la salud, orientación sexual, religión y otras categorías del artículo 9 requieren un análisis reforzado. El consentimiento explícito fue la excepción relevante examinada en el expediente de Xandr. Otras excepciones legales existen, pero no se pueden aplicar de forma automática a la segmentación publicitaria. Los perfiles o inferencias también merecen revisión cuando permiten deducir aspectos sensibles de la persona.
5. Conservar pruebas válidas de consentimiento cuando corresponda
Si el tratamiento se fundamenta en consentimiento, la organización debe poder demostrar que existe, que es válido y que cubre su propio tratamiento. La mera afirmación contractual de un tercero no demuestra por sí sola ese extremo. Conviene comprobar la información mostrada a los usuarios, las finalidades, los destinatarios, el mecanismo de retirada y los registros técnicos disponibles.
6. Comprobar transparencia, destinatarios y transferencias
La revisión del RGPD en publicidad digital exige que la política de privacidad y las demás capas informativas reflejen el tratamiento real, con las precisiones exigibles según el caso. Una cadena con numerosos operadores exige verificar a quién llegan los datos, si participan proveedores fuera del Espacio Económico Europeo y qué garantías corresponden a las transferencias internacionales. Enumerar proveedores sin entender el flujo no sustituye el análisis.
7. Revisar contratos y medidas de control
Los acuerdos comerciales deben corresponderse con el funcionamiento de los servicios. Cuando proceda, deben revisarse los contratos con encargados, los acuerdos entre corresponsables, los plazos de conservación y las medidas de seguridad. La organización debe corregir las discrepancias encontradas y documentar sus decisiones. La responsabilidad proactiva del RGPD exige justificar el cumplimiento.
Qué significa la sanción para las empresas españolas
El RGPD rige también en España, por lo que los principios de licitud, responsabilidad proactiva, transparencia y protección reforzada de determinados datos forman parte de las obligaciones ya existentes. La sanción noruega es una decisión nacional de aplicación de ese marco, no una nueva norma española ni una multa trasladable de manera automática a otros operadores.
En España, el tratamiento de datos mediante sistemas publicitarios debe analizarse junto con las exigencias aplicables a las tecnologías de almacenamiento y acceso a información en equipos terminales, entre ellas el régimen de cookies de la LSSI. La autorización para instalar o leer tecnologías sujetas a esas reglas y la base jurídica para tratamientos posteriores constituyen cuestiones relacionadas, pero diferentes.
La empresa que hace campañas sin categorías especiales de datos afronta una evaluación distinta a la de una plataforma que difunde señales sobre salud u orientación sexual. Por eso no es correcto deducir de este expediente que toda campaña publicitaria necesita consentimiento explícito ni que todos los anunciantes comparten la misma responsabilidad legal.
El valor práctico de la resolución es claro para las empresas que intervienen en tratamientos conjuntos: contratar a un tercero no sustituye la identificación de sus responsabilidades ni la comprobación de las bases jurídicas en que se apoya cada operación.
Cómo revisar tus tratamientos de publicidad digital
Una revisión útil del RGPD y la publicidad digital debe comenzar por los tratamientos efectivamente presentes en la organización, no por una lista genérica de documentos. El responsable interno del proyecto debe coordinarse con marketing, protección de datos y, cuando corresponda, con quien mantiene la web o la aplicación.
La revisión documental puede incorporar un mapa de proveedores, finalidades e identificadores; un análisis de roles y bases jurídicas; una comprobación de la información facilitada a las personas; y una relación de discrepancias con responsables y medidas correctoras. Si la actividad lo exige, también deberá valorarse una evaluación de impacto.
Para una pyme que únicamente contrata anuncios en una plataforma, la revisión será más acotada que para una empresa que explota una red de publicidad programática o intercambia perfiles con numerosos participantes. El alcance depende de las operaciones reales y no del tamaño de la multa recibida por otra compañía.
Gestión de Implantaciones ofrece servicios de protección de datos y cumplimiento documental. Si tu empresa incorpora herramientas publicitarias, puedes solicitar una revisión del tratamiento y de la documentación aplicable. Las modificaciones técnicas de la web o de las plataformas corresponden a quienes gestionan esos sistemas.
Solicita una valoración del cumplimiento de protección de datos de tu empresa.
Fuentes oficiales consultadas
Contenido generado con IA


